SQL Injection Nedir?
SQL Injection Nedir? sorusu, konunun temel mekanizmasını ve güvenlik sınırını anlamayı gerektirir. Okuyucu yalnız bir tanım değil, doğru çalışma modelini de hedefler.
SQL Injection nedir kapsamı temel kavramdan gerçek sistem davranışına uzanır. Ayrıca içerik teknik ayrıntıyı savunma ve yönetim bağlamında tutar.
SQL Injection nedir örneklerini yalnız kendi sisteminizde, localhost üzerinde veya açık izinli laboratuvarda değerlendirin. Üçüncü taraf sistemlerde izinsiz test yapmayın.
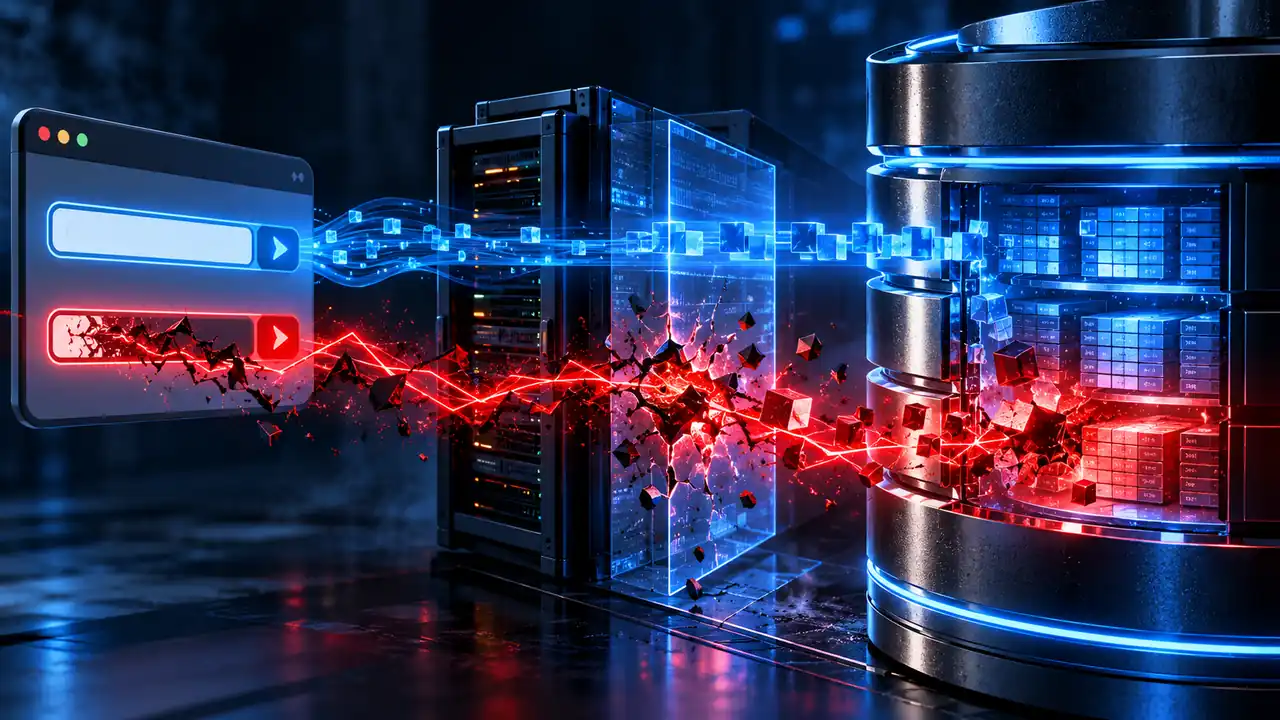
SQL sorgusu ile kullanıcı girdisi nasıl ilişki kurar ve Temel Mekanizma
Bu bölüm SQL sorgusu ile kullanıcı girdisi nasıl ilişki kurar ile başlar. Öncelikle Sorgu yapısı neden değişmemeli konusunu ana teknik akışa bağlar. Ardından SQL Injection hangi riskleri taşır için ilk güvenlik kararını açıklar.
SQL sorgusu ile kullanıcı girdisi nasıl ilişki kurar?
Uygulama kullanıcı girdisini sorgu yapısına doğrudan eklerse veri ile komut sınırı zayıflar. Bu tasarım SQL Injection riskini doğurur. SQL sorgusu ile kullanıcı girdisi nasıl ilişki kurar, SQL Injection nedir içinde somut bir karar noktası oluşturur. Öncelikle ekip sQL sorgusu ile kullanıcı girdisi nasıl ilişki kurar için aktörü ve veri akışını çıkarır.
Bu harita SQL Injection nedir kapsamındaki yanlış varsayımları erken gösterir. Ayrıca ekip sQL sorgusu ile kullanıcı girdisi nasıl ilişki kurar çevresindeki güvenlik sınırını açıkça tanımlar. Risk bu sınır ile gerçek sistem davranışı ayrışınca büyür. İstemci görünümü tek başına kontrol kanıtı sunmaz. Resmî ayrıntı için OWASP Top 10:2025 kaynağını kullanabilirsiniz.
Ekip sQL sorgusu ile kullanıcı girdisi nasıl ilişki kurar davranışını sunucu veya işletim sistemi tarafında sınar. Özellikle hassas işlem varsa ekip dar yetki ilkesini korur. Bu nedenle SQL Injection nedir için beklenen sonucu test öncesinde yazar. Ekip yalnız bir değişkeni değiştirerek sonuç farkını inceler.
Böylece sQL sorgusu ile kullanıcı girdisi nasıl ilişki kurar ile başka risk sinyalleri birbirine karışmaz. Log ve yapılandırma verisi SQL sorgusu ile kullanıcı girdisi nasıl ilişki kurar yorumunu destekleyen kanıt sunar. Ancak araç çıktısı bağlam olmadan kesin sonuç vermez. Son olarak ekip sQL sorgusu ile kullanıcı girdisi nasıl ilişki kurar bulgusunu etki ve çözümle belgeler. İlgili konu için web application security nedir içeriği ek bağlam sunar.
Sorgu yapısı neden değişmemeli?
Girdi yalnız veri rolü taşımalıdır. Uygulama sorgu dilinin sözdizimini kullanıcı verisine bırakmamalıdır. SQL Injection nedir açısından sorgu yapısı neden değişmemeli doğrudan çalışma modelini etkiler. Öncelikle uzman sorgu yapısı neden değişmemeli için giriş, karar ve çıktı noktalarını ayırır.
Bu ayrım sistem davranışını daha küçük parçalarda incelemeyi sağlar. Ekip SQL Injection nedir içinde hangi aktörün karar verdiğini belirler. Yanlış katmanda kalan kontrol gerçek riski gizleyebilir. Sorgu yapısı neden değişmemeli için sunucu tarafı kanıtı öncelik taşır. Resmî ayrıntı için OWASP Web Security Testing Guide kaynağını kullanabilirsiniz.
Ekip varsayımı request, log veya sistem durumu üzerinden sınar. Özellikle yetki içeren akışlarda en az ayrıcalık hedefi korunmalıdır. Bu nedenle test senaryosu tek bir beklenen davranış tanımlar. Uzman beklenen sonuç ile gerçek sonucu yan yana değerlendirir. Sorgu yapısı neden değişmemeli bu aşamadaki teknik odağı korur.
Böylece Sorgu yapısı neden değişmemeli kaynaklı sapma daha hızlı ortaya çıkar. Gerektiğinde ekip aynı kontrolü farklı rol veya durumla yineler. Ancak üretim dışı laboratuvar sınırı test boyunca sistem korur. Son olarak SQL Injection nedir için düzeltme adımı net sahiplik kazanır. İlgili konu için IDOR nedir içeriği ek bağlam sunar.
SQL Injection hangi riskleri taşır?
Başarılı açık okuma, değiştirme veya yetki etkisi doğurabilir. Etki veritabanı hesabının yetkilerine ve sorgu bağlamına bağlıdır. SQL Injection hangi riskleri taşır, SQL Injection nedir konusunun operasyonel tarafını açık hale getirir. Öncelikle ekip mevcut durumu ve beklenen sistemi ayrı kaydeder.
Ekip sQL Injection hangi riskleri taşır için hangi veri veya kaynağın değiştiğini izler. Ayrıca ekip kontrol noktasının hangi katmanda bulunduğunu yazar. Bu kayıt hata ile güvenlik sorununu birbirinden ayırmaya yardım eder. SQL Injection nedir yalnız araç ekranıyla değerlendirilemez.
Uzman sQL Injection hangi riskleri taşır davranışını gerçek istek veya sistem çıktısıyla karşılaştırır. Özellikle kritik kaynaklarda açık erişim kuralı tercih ekip yürütür. Bu nedenle test adımları küçük ve geri döndürülebilir tutulur. Ekip değişiklik öncesi ve sonrası sonucu ayrı kaydeder. SQL Injection hangi riskleri taşır bu aşamadaki teknik odağı korur.
Böylece SQL Injection hangi riskleri taşır etkisi başka değişkenlerden ayrışır. Log zaman çizgisi teknik yorumu destekler. Ancak tek bir sinyal tüm SQL Injection nedir riskini temsil etmez. Son olarak ekip sQL Injection hangi riskleri taşır için kalıcı kontrol sahibini belirler.
Prepared statements nasıl korur?
Parametreli sorgular sorgu yapısı ile veriyi ayrı kanallarda tutar. Sürücü parametre değerini komut olarak yorumlamaz. SQL Injection nedir içinde prepared statements nasıl korur doğru sınır çizimi gerektirir. Öncelikle ekip ilgili kullanıcıyı, servisi ve kaynağı tanımlar.
Ekip Prepared statements nasıl korur akışındaki güven kararlarını tek tek çıkarır. Ayrıca ekip varsayılan davranış ile istisnaları ayrı tutar. Bu yaklaşım SQL Injection nedir içinde gereksiz geniş yetkiyi görünür kılar. Kontrol noktası açık bir sahip taşır.
Uzman prepared statements nasıl korur için güvenli varsayılanı önce tanımlar. Özellikle hata koşullarında sistem aynı güvenlik kuralını korumalıdır. Bu nedenle ekip olumlu ve olumsuz senaryoyu birlikte sınar. Her sonuç ilgili request, log veya yapılandırma ile eşleşir. Prepared statements nasıl korur bu aşamadaki teknik odağı korur.
Böylece Prepared statements nasıl korur kararı test sırasında yeniden üretilebilir. Ekip kapsamı daraltarak kök nedeni izole eder. Ancak test yalnız açık yetki bulunan ortamda yürür. Son olarak SQL Injection nedir düzeltmesi yeniden test ile kapanır.
ORM tek başına yeterli midir ve Güvenli Uygulama
Bu bölüm ORM tek başına yeterli midir ile uygulama tarafını açar. Bununla birlikte Least privilege neden önemlidir için gerçek sistem davranışını esas alır. Son olarak Hata yönetimi neyi korur üzerinden yeniden doğrulama yapar.
ORM tek başına yeterli midir?
ORM güvenli API kullandığında riski azaltır. Ancak ham sorgu, dinamik ifade veya yanlış kaçış kullanımı riski geri getirir. ORM tek başına yeterli midir, SQL Injection nedir için teknik doğrulama gerektiren bir alandır. Öncelikle ekip oRM tek başına yeterli midir bağlamındaki girdiyi ve çıktıyı eşler. Yakın konu için CORS nedir bağlantısını da inceleyebilirsiniz.
Ekip karar veren bileşen ile kullanıcı etkisini ayırır. Ayrıca ekip SQL Injection nedir içinde hangi verinin hassas olduğunu tanımlar. Bu ayrım güvenlik kontrolünün gerçek hedefini netleştirir. Ekip yalnız varsayıma dayanarak risk yazmaz.
Uzman oRM tek başına yeterli midir davranışını küçük ve kontrollü adımlarla sınar. Özellikle state veya yetki değişimi varsa kayıt tutulur. Bu nedenle güvenli varsayılan ve hata davranışı birlikte ekip inceler. Ekip sonucu beklenen iş kuralıyla karşılaştırır. ORM tek başına yeterli midir bu aşamadaki teknik odağı korur.
Böylece ORM tek başına yeterli midir için teknik etki doğrudan anlaşılır. Ekip resmi dokümantasyon ile davranışı çapraz kontrol eder. Ancak araç önerisi gerçek sistem bağlamının yerini tutmaz. Son olarak SQL Injection nedir için uygulanacak düzeltme açıkça yazılır.
Least privilege neden önemlidir?
Uygulama veritabanı hesabı yalnız gereken işlemlere sahip olmalıdır. Böylece bir sorgu kusurunun olası etkisi küçülür. Least privilege neden önemlidir, SQL Injection nedir içinde somut bir karar noktası oluşturur. Öncelikle ekip least privilege neden önemlidir için aktörü ve veri akışını çıkarır.
Bu harita SQL Injection nedir kapsamındaki yanlış varsayımları erken gösterir. Ayrıca ekip least privilege neden önemlidir çevresindeki güvenlik sınırını açıkça tanımlar. Risk bu sınır ile gerçek sistem davranışı ayrışınca büyür. İstemci görünümü tek başına kontrol kanıtı sunmaz.
Ekip least privilege neden önemlidir davranışını sunucu veya işletim sistemi tarafında sınar. Özellikle hassas işlem varsa ekip dar yetki ilkesini korur. Bu nedenle SQL Injection nedir için beklenen sonucu test öncesinde yazar. Ekip yalnız bir değişkeni değiştirerek sonuç farkını inceler.
Böylece least privilege neden önemlidir ile başka risk sinyalleri birbirine karışmaz. Log ve yapılandırma verisi Least privilege neden önemlidir yorumunu destekleyen kanıt sunar. Ancak araç çıktısı bağlam olmadan kesin sonuç vermez. Son olarak ekip least privilege neden önemlidir bulgusunu etki ve çözümle belgeler.
Hata yönetimi neyi korur?
Uygulama ayrıntılı veritabanı hatalarını kullanıcıya açmamalıdır. Ekip sunucu tarafında gerekli logu tutar ve dışarıya sınırlı mesaj verir. SQL Injection nedir açısından hata yönetimi neyi korur doğrudan çalışma modelini etkiler. Öncelikle uzman hata yönetimi neyi korur için giriş, karar ve çıktı noktalarını ayırır.
Bu ayrım sistem davranışını daha küçük parçalarda incelemeyi sağlar. Ekip SQL Injection nedir içinde hangi aktörün karar verdiğini belirler. Yanlış katmanda kalan kontrol gerçek riski gizleyebilir. Hata yönetimi neyi korur için sunucu tarafı kanıtı öncelik taşır.
Ekip varsayımı request, log veya sistem durumu üzerinden sınar. Özellikle yetki içeren akışlarda en az ayrıcalık hedefi korunmalıdır. Bu nedenle test senaryosu tek bir beklenen davranış tanımlar. Uzman beklenen sonuç ile gerçek sonucu yan yana değerlendirir. Hata yönetimi neyi korur bu aşamadaki teknik odağı korur.
Böylece Hata yönetimi neyi korur kaynaklı sapma daha hızlı ortaya çıkar. Gerektiğinde ekip aynı kontrolü farklı rol veya durumla yineler. Ancak üretim dışı laboratuvar sınırı test boyunca sistem korur. Son olarak SQL Injection nedir için düzeltme adımı net sahiplik kazanır. Uygulamalı öğrenme için Arı Bilgi Siber Güvenlik Eğitimi programı ilgili altyapı bağlamını destekler.
Yetkili testte kontrol alanları
Test ekibi yerel laboratuvarda parametrelerin sorgu davranışını etkileyip etkilemediğini inceler. Gerçek üçüncü taraf sistemleri hedeflemez. Yetkili testte kontrol alanları, SQL Injection nedir konusunun operasyonel tarafını açık hale getirir. Öncelikle ekip mevcut durumu ve beklenen sistemi ayrı kaydeder.
Ekip yetkili testte kontrol alanları için hangi veri veya kaynağın değiştiğini izler. Ayrıca ekip kontrol noktasının hangi katmanda bulunduğunu yazar. Bu kayıt hata ile güvenlik sorununu birbirinden ayırmaya yardım eder. SQL Injection nedir yalnız araç ekranıyla değerlendirilemez.
Uzman yetkili testte kontrol alanları davranışını gerçek istek veya sistem çıktısıyla karşılaştırır. Özellikle kritik kaynaklarda açık erişim kuralı tercih ekip yürütür. Bu nedenle test adımları küçük ve geri döndürülebilir tutulur. Ekip değişiklik öncesi ve sonrası sonucu ayrı kaydeder. Yetkili testte kontrol alanları bu aşamadaki teknik odağı korur.
Böylece Yetkili testte kontrol alanları etkisi başka değişkenlerden ayrışır. Log zaman çizgisi teknik yorumu destekler. Ancak tek bir sinyal tüm SQL Injection nedir riskini temsil etmez. Son olarak ekip yetkili testte kontrol alanları için kalıcı kontrol sahibini belirler.
SQL Injection nedir için uygulamalı eğitim hedefinizi netleştirebilirsiniz. Program ayrıntıları için Arı Bilgi Eğitim Kurumları ile iletişime geçebilirsiniz.